Analytics
&
Security
Przekształcamy chaos danych w jasne decyzje strategiczne.Twoje bezpieczeństwo - nasz prioretyt.
Opracowanie i wdrożenie kompleksowej polityki bezpieczeństwa kadrowego "pod klucz" w celu ochrony przed zagrożeniami wewnętrznymi.
Opracowanie i wdrożenie kompleksowej polityki bezpieczeństwa kadrowego "pod klucz" w celu ochrony przed zagrożeniami wewnętrznymi.
Dokładna weryfikacja kandydatów na kluczowe stanowiska w ciągu 24–72 godzin.
Profesjonalne badanie na wykrywaczu kłamstw w celu wykrycia ukrytych motywów i faktów dotyczących malwersacji.
Szybkie i całkowicie poufne prowadzenie wewnętrznych dochodzeń służbowych dotyczących incydentów w firmie.
Szczegółowa analiza podmiotów prawnych i kontrahentów przed podpisaniem umów, porozumień lub umów partnerskich.
Szczegółowa analiza podmiotów prawnych i kontrahentów przed podpisaniem umów, porozumień lub umów partnerskich.
Kompleksowa ocena wiarygodności potencjalnych partnerów, kontrahentów i projektów biznesowych.
Analiza prawna i identyfikacja aktywów majątkowych osób fizycznych i prawnych na Ukrainie oraz w jurysdykcjach zagranicznych.
Monitorowanie i analiza historii kredytowej kontrahentów, ich dyscypliny finansowej oraz obciążenia kredytowego.
Stworzenie niezawodnej ochrony sieci, konfiguracja zapór sieciowych oraz systemów wykrywania włamań (IDS/IPS).
Stworzenie niezawodnej ochrony sieci, konfiguracja zapór sieciowych oraz systemów wykrywania włamań (IDS/IPS).
Wdrażanie systemów DLP oraz kontrola dostępu do poufnych informacji firmowych.
Endpoint Security: ochrona serwerów i komputerów pracowników przed wirusami szyfrującymi oraz oprogramowaniem szpiegującym.
Szybka pomoc w przypadku włamań: lokalizacja ataku, ustalenie przyczyn oraz przywrócenie sprawności systemów.
Wdrażanie i audyt systemów zarządzania dostępem uprzywilejowanym w celu kontroli administratorów i ochrony kluczowych zasobów.
Wdrażanie i audyt systemów zarządzania dostępem uprzywilejowanym w celu kontroli administratorów i ochrony kluczowych zasobów.
Kompleksowa kontrola systemów informatycznych pod kątem luk w zabezpieczeniach i błędów w ustawieniach bezpieczeństwa.
Wykrywanie luk w kodzie źródłowym oprogramowania, które mogą prowadzić do nieuprawnionego dostępu.
Profesjonalne zarządzanie projektami z zakresu cyberbezpieczeństwa oraz przeprowadzanie testów PoC w celu sprawdzenia skuteczności rozwiązań.
Analiza konkurencji i trendów rynkowych na potrzeby podejmowania decyzji strategicznych.
Analiza konkurencji i trendów rynkowych na potrzeby podejmowania decyzji strategicznych.
Legalne gromadzenie danych dotyczących strategii i planów konkurencji w oparciu o źródła otwarte.
Szczegółowe raporty analityczne, łączące ślady cyfrowe i dane rejestracyjne w celu uzyskania pełnego obrazu sytuacji.
Całodobowy monitoring reputacji marki oraz wykrywanie ataków informacyjnych w mediach.
Poufne gromadzenie i analiza informacji, weryfikacja faktów oraz rozwiązywanie delikatnych kwestii.
Poufne gromadzenie i analiza informacji, weryfikacja faktów oraz rozwiązywanie delikatnych kwestii.
Kompleksowa ochrona właścicieli firm i kadry kierowniczej przed zagrożeniami wewnętrznymi i zewnętrznymi.
Profesjonalne doradztwo w zakresie tworzenia kompleksowej architektury bezpieczeństwa firmy od podstaw.
Szkolenie personelu w zakresie przeciwdziałania socjotechnice, phishingowi oraz bezpiecznego obchodzenia się z danymi.
Wykrywanie ukrytych aktywów i powiązań w złożonej sieci korporacyjnej.
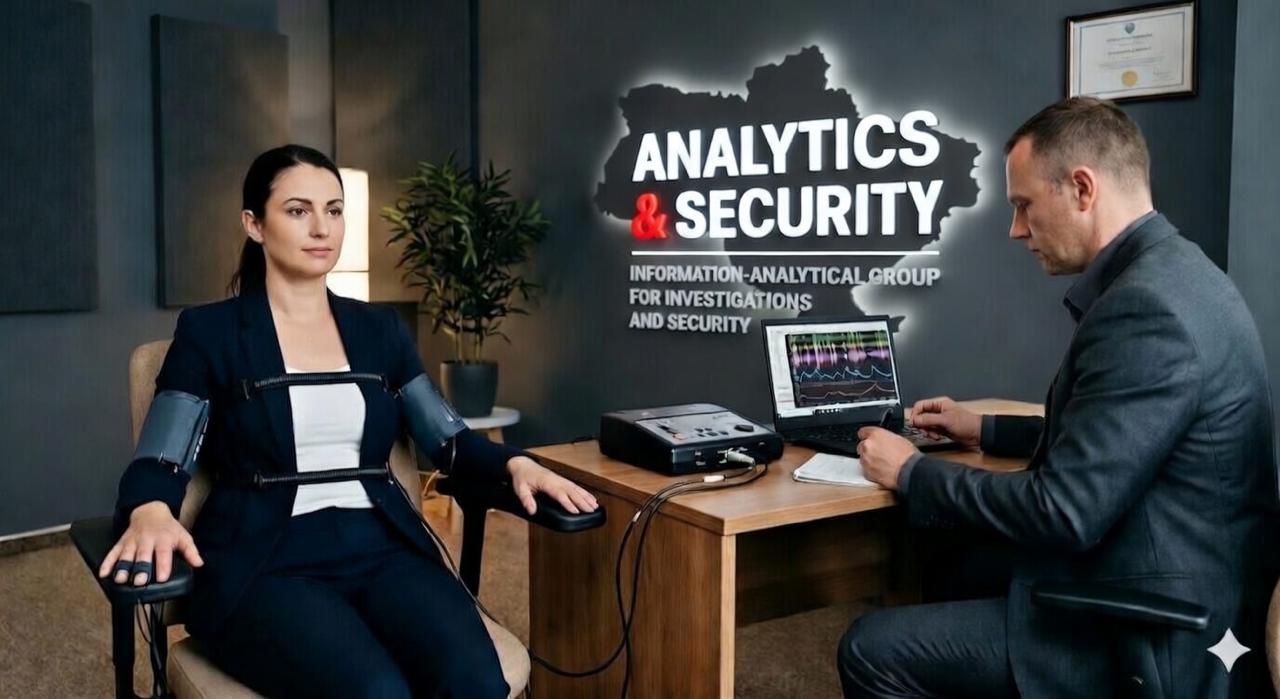
W jaki sposób wykrywacz kłamstw chroni dobre imię i pozwala ustalić winnych w delikatnych sytuacjach rodzinnych.
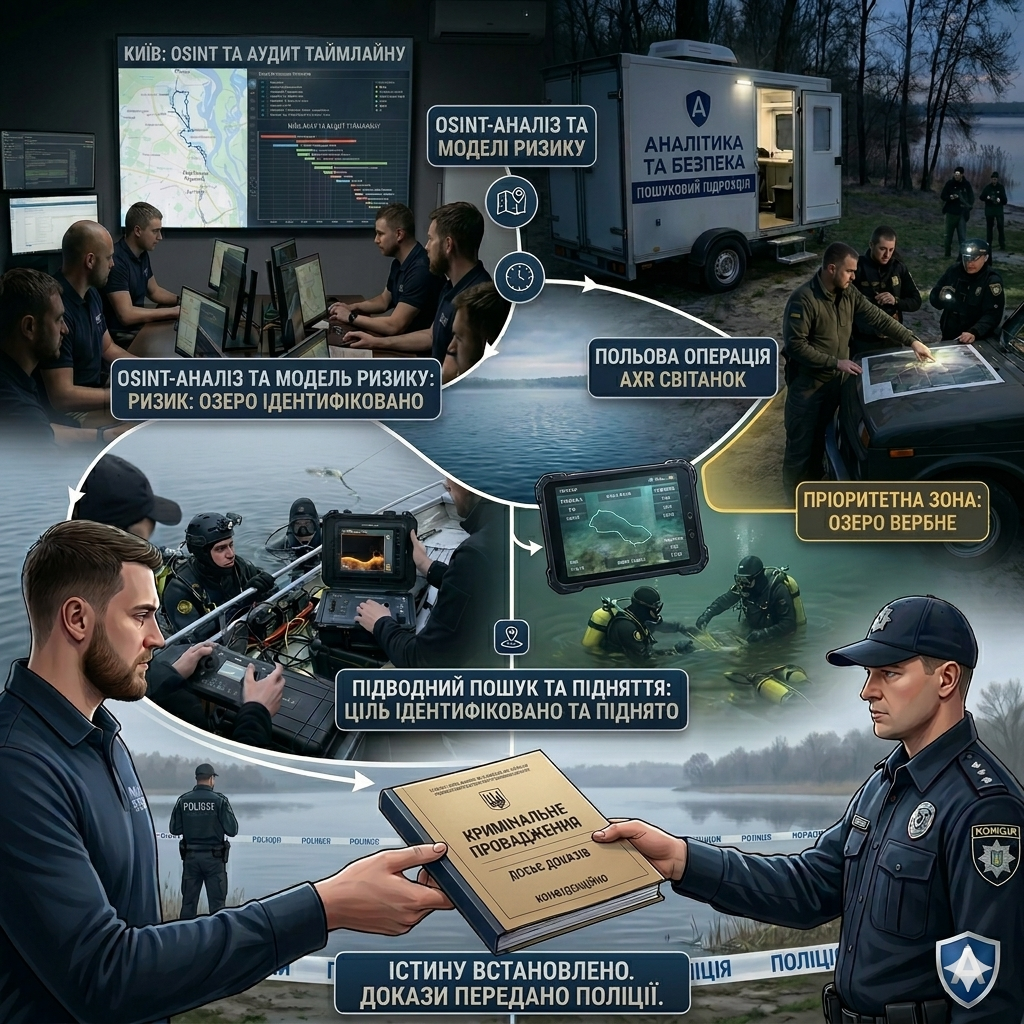
Awaryjne poszukiwania osoby zaginionej z wykorzystaniem metod analitycznych OSINT oraz koordynacją grup specjalistycznych.
Zapobieganie wyciekom poufnych danych i konfiguracja zabezpieczeń.
Problem: Klient podejrzewał kierownictwo najwyższego szczebla o wyprowadzanie aktywów za pośrednictwem firm-przykrywek, ale nie posiadał bezpośrednich dowodów. Schemat został zamaskowany poprzez sieć spółek offshore i właścicieli nominalnych.
Działania: Zespół Analytics & Security przeprowadził dogłębną analizę OSINT, śledząc cyfrowe ślady i powiązania między kluczowymi osobami. Przeanalizowaliśmy rejestry, media społecznościowe i metadane dokumentów.
Wynik: Ujawniono ukrytą sieć, za pośrednictwem której wypływali środki. Raport umożliwił klientowi pomyślne odzyskanie aktywów.
Zwrócił się do nas właściciel prywatnego domu. Z sejfu zniknęła znaczna suma pieniędzy. Podejrzenia padły na wszystkich: żonę, nianię oraz ochroniarza, który pracował tam od 5 lat.
Problem: Atmosfera w rodzinie stała się nie do zniesienia. Właściciel nie chciał zgłaszać się na policję bez dowodów, aby nie narażać na szwank reputacji niewinnych osób, ale pozostawienie przestępstwa bezkarnym było niemożliwe.
Przebieg śledztwa: Nasz ekspert-poligrafista opracował metodę opartą na „ukrytej informacji” (szczegóły znane tylko sprawcy).
- Żona i niania: Brak reakcji. Całkowity brak związku z przestępstwem.
- Ochroniarz: Podczas pytań o sposób włamania czujniki zarejestrowały gwałtowne zmiany ciśnienia i oporu skóry. Wykryto próby manipulowania oddechem.
Wynik: Po 1,5 godziny testów ochroniarz przyznał się do popełnienia przestępstwa z powodu długów hazardowych. Pieniądze zostały zwrócone, niewinni zostali oczyszczeni z podejrzeń, a spokój w rodzinie został przywrócony.
Problem: Do firmy Analytics & Security zwrócili się krewni młodego mężczyzny, który nagle zaginął w nocy w Kijowie. Jedynym dowodem rzeczowym na początkowym etapie był telefon komórkowy zaginionego, znaleziony przez przechodniów.
Analityka i OSINT: Specjaliści przeprowadzili audyt śladów cyfrowych, szczegółowo odtworzyli chronologię jego przemieszczania się od Placu Pocztowego oraz zweryfikowali zeznania świadków.
Lokalizacja: Na podstawie analizy danych geoprzestrzennych zbudowaliśmy model ryzyka, określając akwen lokalnego jeziora jako strefę priorytetową. Zorganizowano mobilny sztab w celu koordynacji grup poszukiwawczych.
Etap techniczny: Ze względu na wysokie prawdopodobieństwo przebywania obiektu w wodzie, zaangażowaliśmy profesjonalną grupę nurków ze specjalistycznym sprzętem do badania zamulonego dna w warunkach zerowej widoczności.
Wynik: Dzięki precyzyjnej analizie sektora, ciało zaginionego zostało odnalezione. Wszystkie materiały przekazano organom ścigania. Zespół Analytics & Security wykonał maksymalny zakres prac, pomagając rodzinie poznać prawdę o tym tragicznym wydarzeniu.
Problem: Nasz klient zauważył, że jego dokumentacja techniczna trafiła do rąk konkurencji. Wewnętrzne próby ustalenia źródła nie przyniosły rezultatów, a ryzyko utraty reputacji rosło.
Działania: Przeprowadziliśmy audyt bezpieczeństwa informacji oraz „cyfrowe śledztwo”. Wykorzystując metody inżynierii społecznej i analizy technicznej, zidentyfikowaliśmy pracownika, który handlował danymi w DarkNet.
Wynik: Pomogliśmy klientowi bezpiecznie zakończyć współpracę z tym pracownikiem i usunęliśmy lukę w zabezpieczeniach. Ponadto skonfigurowaliśmy system monitorowania (DLP), aby podobne incydenty nie powtórzyły się w przyszłości. Działalność klienta jest teraz pod niezawodną ochroną.