Analytics
&
Security
Ми перетворюємо хаос даних на чіткі стратегічні рішення.Ваша безпека — наш пріоритет.
Розробка та впровадження комплексної кадрової політики безпеки «під ключ» для захисту від внутрішніх загроз.
Розробка та впровадження комплексної кадрової політики безпеки «під ключ» для захисту від внутрішніх загроз.
Глибокий бекграунд-чек претендентів на ключові посади за 24–72 години.
Професійне тестування на детекторі брехні для виявлення прихованих мотивів та фактів розкрадань.
Швидке та абсолютно конфіденційне проведення внутрішніх службових розслідувань інцидентів у компанії.
Детальний аналіз юридичних осіб та контрагентів перед підписанням договорів, угод або партнерств.
Детальний аналіз юридичних осіб та контрагентів перед підписанням договорів, угод або партнерств.
Комплексна оцінка надійності потенційних партнерів, контрагентів та бізнес-проєктів.
Легальний аналіз і виявлення майнових активів фізичних та юридичних осіб в Україні та закордонних юрисдикціях.
Моніторинг та аналіз кредитної історії контрагентів, їх фінансової дисципліни та кредитного навантаження.
Побудова надійного захисту мережі, налаштування фаєрволів та систем виявлення вторгнень (IDS/IPS).
Побудова надійного захисту мережі, налаштування фаєрволів та систем виявлення вторгнень (IDS/IPS).
Впровадження DLP-систем та контроль доступу до конфіденційної корпоративної інформації.
Endpoint Security: захист серверів та комп'ютерів співробітників від вірусів-шифрувальників та шпигунського ПЗ.
Оперативна допомога при зламах: локалізація атаки, розслідування причин та відновлення систем.
Впровадження та аудит систем управління привілейованим доступом для контролю адміністраторів та захисту критичних активів.
Впровадження та аудит систем управління привілейованим доступом для контролю адміністраторів та захисту критичних активів.
Комплексна перевірка IT-систем на наявність вразливостей та помилок у налаштуваннях безпеки.
Пошук «дирок» у вихідному коді програмного забезпечення, що може призвести до несанкціонованого доступу.
Професійне управління проєктами кібербезпеки та проведення PoC для перевірки ефективності рішень.
Аналіз конкурентів та тенденцій ринку для прийняття стратегічних рішень.
Аналіз конкурентів та тенденцій ринку для прийняття стратегічних рішень.
Легальний збір даних про стратегії та плани ваших конкурентів на основі відкритих джерел.
Глибокі розвідувальні звіти, що поєднують цифрові сліди та реєстрові дані для повної картини.
Цілодобовий контроль за репутацією бренду та виявлення інформаційних атак у медіа.
Конфіденційний збір та аналіз інформації, перевірка фактів та вирішення делікатних питань.
Конфіденційний збір та аналіз інформації, перевірка фактів та вирішення делікатних питань.
Комплексний захист власників бізнесу та топ-менеджерів від внутрішніх і зовнішніх загроз.
Професійні консультації з побудови повної архітектури безпеки бізнесу з нуля.
Навчання персоналу протидії соціальній інженерії, фішингу та безпечній роботі з даними.
Виявлення прихованих активів та зв'язків у складній корпоративній мережі.
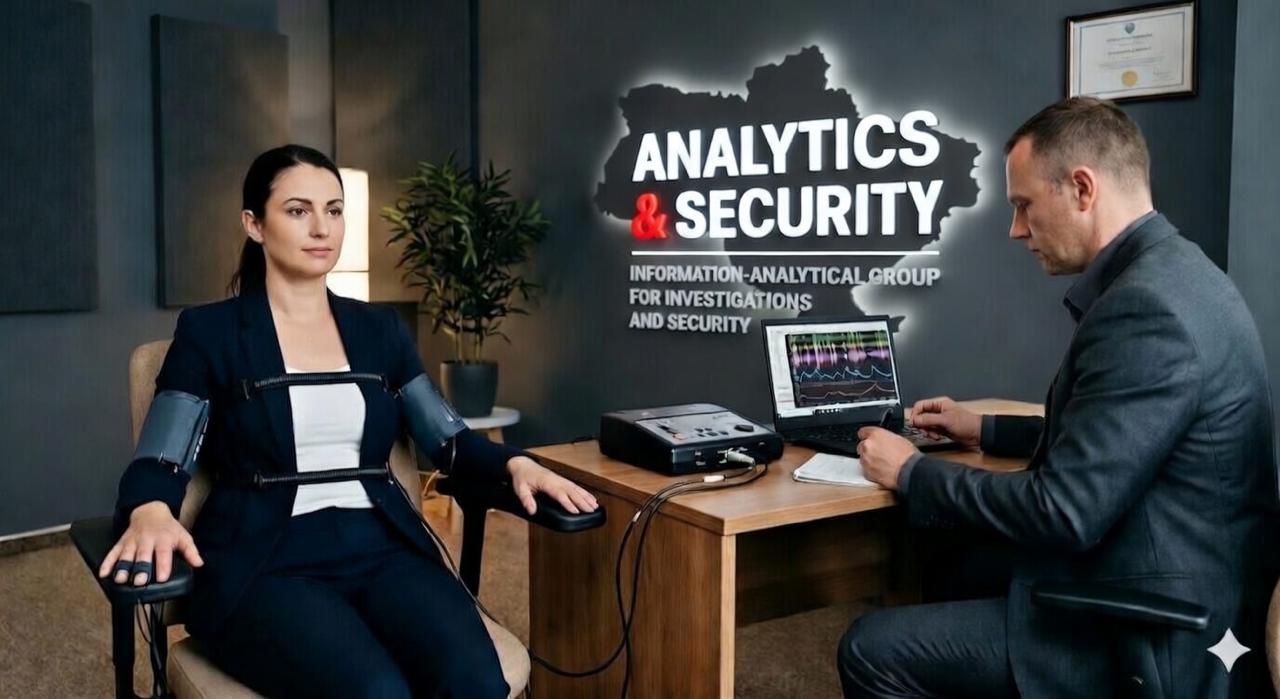
Як поліграф захищає чесне ім'я та знаходить винних у делікатних сімейних ситуаціях.
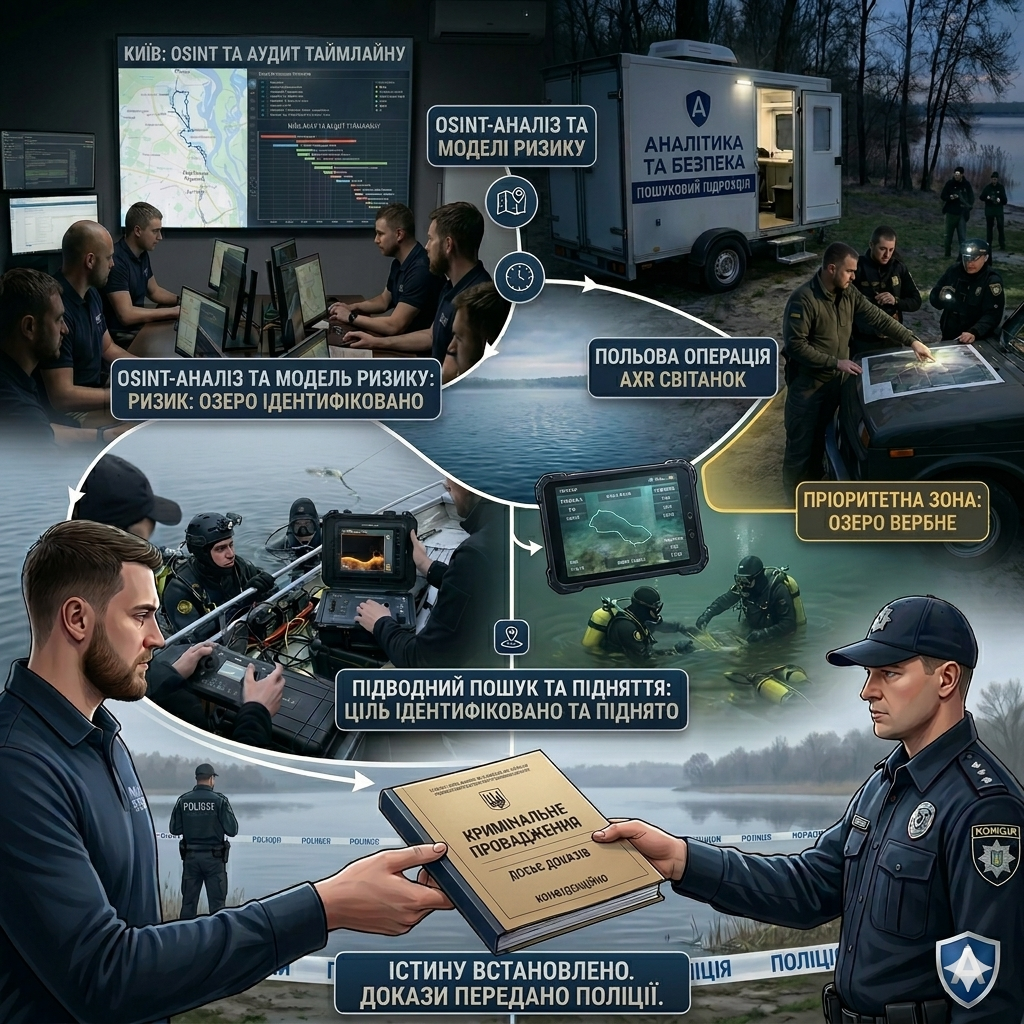
Оперативний розшук зниклої особи із застосуванням аналітичних методів OSINT та координацією спеціалізованих груп.
Протидія витоку конфіденційних даних та налаштування безпеки.
Проблема: Клієнт підозрював топ-менеджмент у виведенні активів через підставні компанії, але не мав прямих доказів. Схема була замаскована через мережу офшорів та номінальних власників.
Дії: Команда Analytics & Security провела глибокий OSINT-аналіз, відстеживши цифрові сліди та зв'язки між ключовими фігурантами. Ми проаналізували реєстри, соціальні мережі та метадані документів.
Результат: Було виявлено приховану мережу, через які виводилися кошти. Звіт дозволив клієнту успішно повернути активи.
До нас звернувся власник приватного будинку. Із сейфа зникла велика сума грошей. Під підозрою опинилися всі: дружина, няня та охоронець, який працював 5 років.
Проблема: Атмосфера в родині стала нестерпною. Власник не хотів звертатися до поліції без доказів, щоб не псувати репутацію невинних, але й лишати злочин безкарним було неможливо.
Хід розслідування: Наш експерт-поліграфолог розробив методику за методом «прихованої інформації» (деталі, відомі лише злочинцю).
- Дружина та няня: Реакції відсутні. Повна непричетність.
- Охоронець: Під час запитань про спосіб проникнення датчики зафіксували різкі зміни тиску та опору шкіри. Виявлено спроби маніпулювати диханням.
Результат: За 1,5 години тестування охоронець зізнався у скоєному через ігрові борги. Гроші повернуто, з невинних знято підозри, мир у родині відновлено.
Проблема: До компанії Analytics & Security звернулися родичі юнака, який раптово зник у нічний час у місті Києві. Єдиним речовим доказом на початковому етапі був мобільний телефон зниклого, знайдений перехожими на Оболоні.
Аналітика та OSINT: Спеціалісти провели аудит цифрових слідів об'єкта, детально відновили таймлайн його пересувань від Поштової площі та верифікували свідчення очевидців.
Локалізація та координація: На основі аналізу геопросторових даних було побудовано математичну модель ризиків, визначивши акваторію озера пріоритетною зоною. Було організовано оперативний мобільний штаб для координації пошукових груп.
Технічний етап: Через високу ймовірність потрапляння об'єкта у воду, ми залучили професійну водолазну групу зі спеціалізованим обладнанням для обстеження замуленого дна в умовах нульової видимості.
Результат: Завдяки точному аналітичному розрахунку, тіло зниклого було знайдено. Усі матеріали передано правоохоронним органам. Команда Analytics & Security виконала максимальний обсяг робіт, допомігши родині встановити істину у цій трагічній події.
Проблема: Наш клієнт помітив, що їхня технічна документація опинилася у конкурентів. Внутрішні спроби знайти джерело не дали результату, а ризик втрати репутації зростав.
Дії: Ми провели аудит інформаційної безпеки та "цифровий розшук". Використовуючи методи соціальної інженерії та технічного аналізу, ми виявили співробітника, який торгував даними в DarkNet.
Результат: Ми допомогли клієнту безпечно припинити співпрацю з цим співробітником та закрили вразливість. Також ми налаштували систему моніторингу (DLP), щоб подібні інциденти не повторювалися в майбутньому. Бізнес клієнта тепер під надійним захистом.